

Social media policy aziendale: cosa scrivere e come applicarla
Una social media policy aziendale è il regolamento interno che stabilisce cosa, come e chi può comunicare sui social a nome dell’azienda, oltre a fissare i limiti per l’uso dei profili personali quando si parla del datore di lavoro. Serve perché senza regole scritte ogni dipendente decide da solo cosa condividere, e un commento fuori luogo o un post ambiguo può trasformarsi in un caso disciplinare o in un danno reputazionale in poche ore.
La versione minima da adottare entro pochi giorni deve contenere almeno questi elementi:
- Scopo del documento: perché esiste la policy e quali rischi previene.
- Destinatari: chi è obbligato a rispettarla (dipendenti, collaboratori, eventuali fornitori con accesso agli account).
- Regole essenziali: cosa non pubblicare mai (dati riservati, giudizi su colleghi o clienti, contenuti discriminatori), chi gestisce gli account ufficiali, come segnalare una crisi.
- Riferimenti normativi: richiamo al Codice di condotta del Garante Privacy e alla giurisprudenza di Cassazione sulle sanzioni disciplinari.
- Firma e data: spazio per l’accettazione formale da parte del dipendente.
Questo nucleo minimo non sostituisce un documento completo, ma permette all’azienda di avere già una base difendibile mentre si costruisce la versione definitiva.
Punti chiave
Una social media policy aziendale funziona solo se unisce regole scritte chiare, formazione documentata e un management che le rispetta per primo.
| Punto | Dettagli |
|---|---|
| Definisci ruoli distinti | Separa chi pubblica, chi modera i commenti e chi valuta le sanzioni per evitare conflitti interni. |
| Rispetta i principi del Garante | Limita la raccolta di dati dai social a informazioni professionali, secondo minimizzazione e pertinenza. |
| Costruisci un processo disciplinare graduato | Prevedi sanzioni proporzionate, documentate con istruttoria interna prima di ogni provvedimento. |
| Forma, non solo informa | Organizza sessioni di formazione documentata, non solo la firma del documento. |
| Rivedi la policy periodicamente | Aggiorna il documento almeno una volta l’anno o dopo un incidente reputazionale. |
Indice
- Policy interna vs policy esterna: cosa cambia e a chi si applicano
- Ruoli, autorizzazioni e regole operative da inserire nella policy
- Come si conforma la policy al GDPR e alla giurisprudenza italiana
- Sanzioni e violazioni: come costruire un processo disciplinare equo
- Checklist e struttura del template: testo pronto da adattare
- Come si implementa la policy in azienda passo dopo passo
- Quali esempi pubblici di policy si possono consultare
- Perché affidarsi a un partner specializzato per la gestione social
- Cosa serve davvero per una policy che funziona
- Fonti
- Domande frequenti
Policy interna vs policy esterna: cosa cambia e a chi si applicano
La policy interna regola il comportamento dei dipendenti sui social, compresi i profili personali quando menzionano l’azienda. La policy esterna, invece, definisce il tono, i contenuti e le regole editoriali per gli account ufficiali gestiti da chi si occupa di comunicazione o marketing.
Le due cose non coincidono quasi mai negli scopi:
- La policy interna serve a prevenire danni reputazionali causati da comportamenti individuali, anche involontari, e si applica a tutto il personale.
- La policy esterna serve a mantenere coerenza di brand, stile e messaggio sui canali aziendali, e riguarda social media manager, agenzie esterne e chi ha accesso diretto agli account.
- Un’azienda con pochi dipendenti e nessun canale attivo può limitarsi alla sola policy interna.
- Un’azienda con un team marketing strutturato, invece, ha bisogno di entrambe, spesso in documenti separati ma coordinati.
Un fornitore che gestisce le pubblicazioni per conto dell’azienda dovrebbe firmare un addendum specifico alla policy esterna, non essere trattato come un semplice destinatario della policy interna. La distinzione evita ambiguità quando, per esempio, un’agenzia pubblica un contenuto che genera polemiche: la responsabilità contrattuale cambia in base a quale documento regola quel rapporto.
Ruoli, autorizzazioni e regole operative da inserire nella policy
Il cuore della policy aziendale sono le regole operative concrete, non le premesse generiche. Ogni sezione deve rispondere a una domanda pratica: chi può fare cosa, con quali strumenti, e con quali limiti.
Le policy più applicate separano con chiarezza tre tipi di responsabilità: chi pubblica materialmente i contenuti, chi modera commenti e messaggi, e chi valuta le eventuali sanzioni in caso di violazione. Secondo un’analisi sugli elementi strutturali delle policy, separare questi tre ruoli riduce sensibilmente i conflitti interni, perché ognuno sa esattamente dove finiscono le sue competenze.
Ecco cosa deve contenere concretamente il documento:
- Attribuzione dei ruoli e gestione account: elenca chi ha le credenziali degli account ufficiali, chi può pubblicare senza approvazione preventiva e chi deve invece passare da un livello di revisione. Specifica anche cosa succede quando una persona lascia l’azienda: revoca immediata degli accessi, non “prima o poi”.
- Regole per i profili personali: chiarisci se e come i dipendenti possono citare l’azienda nella loro biografia, cosa possono condividere riguardo al lavoro, e quali argomenti restano vietati (dati clienti, informazioni finanziarie, giudizi su colleghi).
- Tono di voce e linee editoriali: descrivi in poche righe il registro comunicativo dell’azienda, con esempi concreti di frasi accettabili e non accettabili, non solo aggettivi vaghi come “professionale” o “cordiale”.
- Copyright e verifica delle fonti: stabilisci che ogni immagine, video o citazione pubblicata deve avere diritti verificati, e che nessun dato o statistica va condiviso senza controllo della fonte originale.
- Sicurezza degli account: imponi l’uso di password uniche, autenticazione a due fattori e strumenti di pubblicazione centralizzati, così che nessun accesso passi da dispositivi personali non protetti. Su questo fronte, una guida sulla riduzione del rischio di violazione dati aziendali approfondisce le pratiche minime di prevenzione che ogni policy dovrebbe richiamare.
Un consiglio: evita il “legalese” nella stesura di queste sezioni. Un dipendente capisce meglio “non condividere mai dati dei clienti, nemmeno in chat private” che una clausola scritta in linguaggio contrattuale. Le policy che funzionano usano frasi brevi ed esempi concreti di comportamenti vietati, con un allegato FAQ per i casi ambigui.
Chi gestisce direttamente account aziendali su LinkedIn troverà indicazioni più operative su ruoli e responsabilità in una guida dedicata alla crescita organica degli account aziendali.
Come si conforma la policy al GDPR e alla giurisprudenza italiana
La policy non può ignorare i limiti che la legge impone alla raccolta e all’uso dei dati provenienti dai social. Il Garante Privacy, nel suo Codice di condotta, chiede che qualsiasi raccolta di informazioni dai profili social resti limitata a dati strettamente professionali e rispetti i principi di minimizzazione, necessità e pertinenza. Questo vale sia per l’attività di comunicazione che per eventuali controlli interni.
Il principio è semplice: l’azienda può monitorare ciò che riguarda la propria immagine pubblica, non può trasformare quel monitoraggio in una sorveglianza generalizzata sulle opinioni personali dei dipendenti.
C’è un limite specifico che riguarda anche la selezione del personale: un’analisi normativa sul rapporto tra social e diritto del lavoro chiarisce che il datore di lavoro non può indagare sulle opinioni politiche, religiose o sindacali di un candidato attraverso i social, un limite che discende direttamente dall’articolo 8 dello Statuto dei lavoratori. Chi scrive la policy deve tenerne conto anche quando disciplina l’uso dei social durante i processi di recruiting interni.
Sul fronte disciplinare, la Corte di Cassazione ha più volte confermato la legittimità di sanzioni fino al licenziamento per comportamenti sui social che ledono il vincolo fiduciario con l’azienda o diffamano colleghi e superiori. Non ogni post critico giustifica un provvedimento: la giurisprudenza distingue tra legittima espressione di opinione e condotta lesiva della reputazione aziendale, e la linea di confine dipende da contesto, tono e pubblico di diffusione del contenuto. Una policy scritta bene non elimina questa zona grigia, ma la restringe fissando esempi concreti che aiutano dipendenti e HR a orientarsi prima che il caso arrivi in tribunale.
Sanzioni e violazioni: come costruire un processo disciplinare equo
Una policy senza conseguenze chiare resta un documento decorativo. Il processo disciplinare deve essere proporzionato, documentato e coerente, altrimenti rischia di essere impugnato con successo davanti al giudice del lavoro.
- Stabilisci una scala di sanzioni graduata: dal richiamo verbale per una prima violazione minore, fino al licenziamento per giusta causa nei casi più gravi, passando per richiamo scritto e sospensione. La proporzionalità tra fatto e sanzione è il criterio che i giudici verificano per primo.
- Prevedi un’istruttoria interna prima di ogni provvedimento: raccogli screenshot, timestamp e testimonianze, coinvolgi HR e, per i casi più delicati, l’ufficio legale. Un provvedimento deciso “a caldo” senza documentazione è il primo elemento che un dipendente può contestare.
- Distingui le fattispecie tipiche: un post che rivela dati riservati di un cliente ha un peso diverso da un commento sarcastico su un collega durante l’orario di lavoro. Elencare esempi concreti nella policy, con la relativa sanzione indicativa, riduce le contestazioni per disparità di trattamento tra casi simili.
Il principio guida resta lo stesso in ogni fase: la sanzione deve essere proporzionata al danno effettivo, non alla gravità percepita nell’immediato dal management.
Checklist e struttura del template: testo pronto da adattare
Un documento efficace segue una struttura riconoscibile, con clausole che puoi adattare al linguaggio della tua azienda senza reinventare la ruota ogni volta. Ecco le sezioni raccomandate e cosa contengono:
| Sezione del documento | Contenuto tipico |
|---|---|
| Scopo e ambito di applicazione | Perché esiste la policy, chi deve rispettarla, quali canali copre |
| Uso personale e aziendale | Regole distinte per account ufficiali e profili personali che citano l’azienda |
| Riservatezza e dati sensibili | Elenco di informazioni che non vanno mai condivise pubblicamente |
| Tono di voce e linee editoriali | Esempi di comunicazione accettabile e non accettabile |
| Gestione delle crisi e escalation | Chi contattare in caso di commenti critici o attacchi reputazionali |
| Sanzioni disciplinari | Scala delle conseguenze in caso di violazione, con esempi |
| Firma e revisione | Spazio per l’accettazione e data della prossima revisione prevista |
Alcune frasi modello, in linguaggio neutro, possono essere adattate direttamente:
- «Questa policy si applica a tutti i dipendenti, collaboratori e fornitori che hanno accesso agli account social aziendali o che menzionano l’azienda sui propri profili personali.»
- «I dati riservati relativi a clienti, fornitori o colleghi non possono essere condivisi sui social, nemmeno in conversazioni private o gruppi chiusi.»
- «La violazione di questa policy può comportare provvedimenti disciplinari proporzionati alla gravità del fatto, fino al licenziamento nei casi più gravi.»
Il documento va pubblicato in un luogo accessibile a tutti (intranet aziendale o cartella condivisa) e la firma va raccolta in forma scritta, anche digitale, con data certa. Una guida pratica sulla redazione della social media policy conferma che una policy tutela davvero la reputazione aziendale solo quando è scritta con linguaggio chiaro, firmata da ogni destinatario e aggiornata periodicamente, non lasciata a prendere polvere dopo la prima diffusione.
Come si implementa la policy in azienda passo dopo passo
Scrivere il documento è la parte più semplice. Farlo adottare davvero richiede una sequenza precisa di passaggi, non un semplice invio via email.
- Valuta la situazione attuale: verifica quali account esistono, chi ha accesso, quali comportamenti sono già in atto tra i dipendenti sui social prima di scrivere una riga di regola.
- Prepara una bozza condivisa con HR e legale: la policy tocca diritto del lavoro, privacy e comunicazione, quindi nessuna di queste funzioni può essere esclusa dalla stesura.
- Coinvolgi le rappresentanze sindacali quando previsto: soprattutto per aziende con RSU attive, condividere la bozza prima dell’adozione riduce il rischio di contestazioni successive.
- Organizza una sessione di formazione documentata: non basta far firmare il documento, serve una sessione (anche breve) dove HR o il responsabile comunicazione spiega esempi concreti e risponde a domande.
- Fissa un calendario di revisione: rivedi la policy almeno una volta l’anno, o subito dopo un incidente reputazionale che ne evidenzi i limiti.
Il management deve essere il primo a rispettare le regole scritte. Come emerge da un’analisi sul ruolo del management nell’adozione di queste policy, il documento non funziona se i vertici aziendali non ne sono i primi osservanti: la formazione e la comunicazione dall’alto aumentano concretamente il rispetto delle regole da parte di tutto il personale.
Un consiglio: misura l’adozione della policy con indicatori semplici, non complessi: numero di firme raccolte, numero di segnalazioni di violazioni gestite correttamente, tempo medio di risposta a un commento critico su un canale ufficiale. Sono numeri che il management capisce e che giustificano investimenti futuri in formazione.
Chi vuole approfondire il ruolo della governance interna nella definizione di regole e responsabilità può consultare una guida dedicata alla governance social per aziende B2B.
Quali esempi pubblici di policy si possono consultare
Alcuni documenti istituzionali offrono spunti utili per capire come si struttura una policy completa, anche se vanno sempre adattati al contesto specifico della singola azienda.
- Documenti ministeriali e di enti pubblici pubblicano spesso le proprie policy interne online: sono utili per capire la struttura generale, meno per copiare clausole specifiche che riguardano un contesto pubblico diverso da quello privato.
- Un approfondimento sul rapporto tra social network e lavoro descrive casi concreti di conflitto tra libertà di espressione e vincolo fiduciario, utili per capire dove la giurisprudenza traccia i limiti.
- Evita di adottare modelli statunitensi senza un adattamento legale serio: le policy americane riflettono un quadro normativo diverso su privacy, licenziamento e libertà di espressione, e applicarle senza modifiche in Italia crea clausole non compatibili con il diritto del lavoro nazionale.
Perché affidarsi a un partner specializzato per la gestione social
Scrivere una policy solida è un primo passo, non l’intero percorso. Governare davvero la presenza social di un’azienda industriale o tecnica richiede continuità editoriale, monitoraggio costante e competenze che raramente coincidono con quelle di chi gestisce HR o comunicazione interna part time.
Conpac lavora come partner strategico per aziende B2B industriali, manifatturiere e tecniche, con sede in Friuli Venezia Giulia e clienti in tutta Italia e nel Nordest. Il lavoro di Conpac si concentra su:
- Gestione strategica degli account LinkedIn e social aziendali, coerente con le regole fissate nella policy interna.
- Creazione di contenuti editoriali (foto, video, contenuti corporate e ESG) che rafforzano la reputazione senza violare le clausole di riservatezza.
- Applicazione di Evolutiva, il sistema proprietario di Conpac per la crescita organica di follower ed engagement, sviluppato per mercati B2B complessi.
Quando la gestione quotidiana dei social diventa un carico che nessuno in azienda ha il tempo di sostenere con continuità, una consulenza specializzata come quella di Conpac per la gestione social B2B permette di unire policy interne solide a una presenza editoriale coerente nel tempo, invece di lasciarla in mano a chi ha altre priorità.
Cosa serve davvero per una policy che funziona
La maggior parte delle aziende tratta la social media policy come un adempimento burocratico da far firmare una volta e archiviare. È l’errore più comune, e anche il più costoso: un documento che nessuno rilegge dopo la firma iniziale non previene nulla, perché i social cambiano funzioni, formati e rischi ogni pochi mesi, mentre la policy resta ferma all’anno in cui è stata scritta.
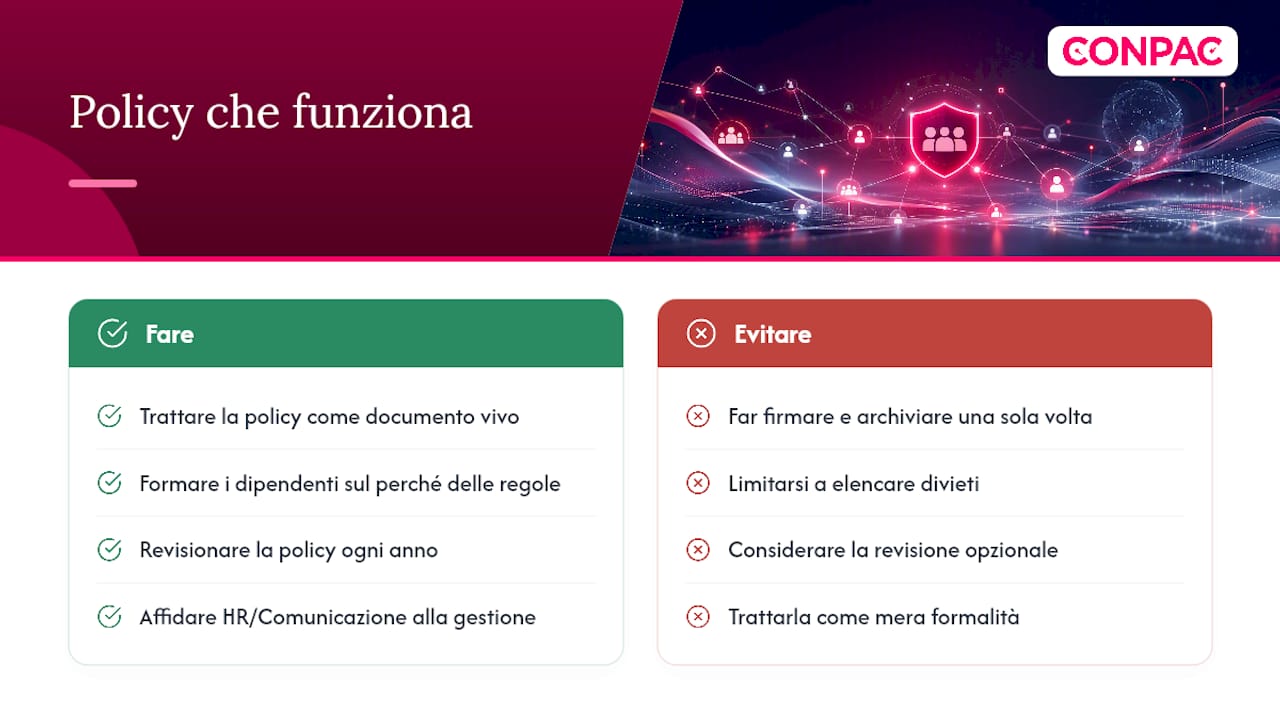
Il punto che le guide generiche sottovalutano è la formazione. Non basta elencare divieti: una policy diventa efficace quando i dipendenti capiscono perché una regola esiste, non solo che esiste. La giurisprudenza italiana lascia margini di interpretazione ampi tra libertà di espressione e vincolo fiduciario, e nessun elenco di clausole può eliminare del tutto quella zona grigia.
Chi gestisce HR o comunicazione dovrebbe trattare la policy come un documento vivo, non come un contratto da firmare e archiviare. La revisione annuale non è un optional, è la differenza tra un documento difendibile in un contenzioso e uno che un giudice del lavoro liquida come formalità priva di applicazione reale.
— Marco
Fonti
- Codice di condotta (Garante Privacy)
- Social Media Policy: cos’è, a cosa serve e come redigerla (Legal for Digital)
Domande frequenti
Cosa sono i social media policy aziendali?
Sono documenti interni che stabiliscono cosa, come e chi può comunicare sui social a nome dell’azienda, oltre a fissare limiti per i profili personali dei dipendenti quando parlano del datore di lavoro.
Quali sono alcuni esempi di clausole da inserire in una policy?
Clausole tipiche riguardano riservatezza dei dati aziendali, tono di voce accettabile, gestione degli account ufficiali e scala delle sanzioni disciplinari in caso di violazione.
Come si gestiscono i social media per un’azienda B2B?
Si affidano ruoli distinti (chi pubblica, chi modera, chi valuta sanzioni), si applicano regole coerenti con la policy interna e, spesso, si affida la continuità editoriale a un partner specializzato.
La policy si applica anche ai profili personali dei dipendenti?
Sì, quando un dipendente cita l’azienda o parla del proprio lavoro, entra nel perimetro della policy interna, con limiti su cosa può condividere pubblicamente.
Ogni violazione porta al licenziamento?
No: la Cassazione richiede proporzionalità tra fatto e sanzione, quindi il licenziamento resta riservato ai casi più gravi che ledono il vincolo fiduciario con l’azienda.